
Dijital dönüşümün hız kazanmasıyla birlikte kurumların BT altyapıları giderek karmaşıklaşıyor. Bulut bilişim, uzaktan çalışma ve mobil erişimin standart hale gelmesi, “şirket ağı içinde olan her şey güvenlidir” varsayımına dayanan geleneksel güvenlik modellerini büyük ölçüde işlevsiz kıldı. İşte bu noktada Zero Trust (Sıfır Güven) mimarisi, siber güvenlik dünyasında yeni bir paradigma olarak öne çıkıyor. Peki, Zero Trust tam olarak nedir ve neden bu kadar önemli?
Zero Trust (Sıfır Güven) Nedir?
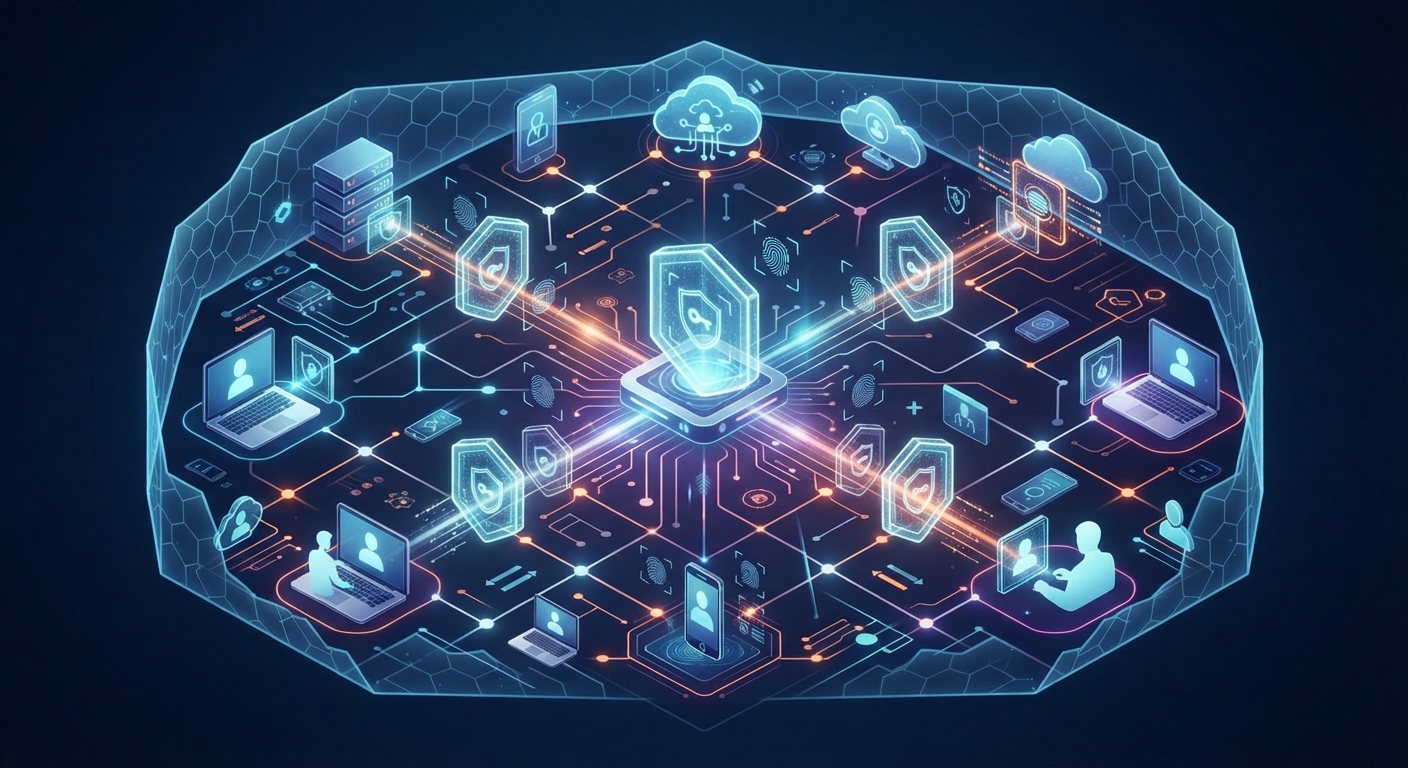
Zero Trust Architecture (ZTA) veya Türkçe adıyla Sıfır Güven Mimarisi, bir kuruluşun ağının içindeki veya dışındaki hiçbir kullanıcıya, cihaza ya da hizmete varsayılan olarak güvenmeyen bir siber güvenlik yaklaşımıdır. Temel felsefesi, “Asla güvenme, her zaman doğrula” (Never Trust, Always Verify) ilkesine dayanır. Bu model, geleneksel “kale ve hendek” (castle-and-moat) yaklaşımının aksine, ağ sınırlarının artık anlamsızlaştığı modern tehdit ortamında veri ihlallerini önlemeyi ve kurum içindeki yatay hareketi (lateral movement) sınırlamayı amaçlar.
Kavram ilk olarak 2010 yılında Forrester analisti John Kindervag tarafından ortaya atılmış, 2020’de NIST SP 800-207 standardı ile resmileştirilmiş ve Google’ın BeyondCorp projesiyle gerçek dünyada uygulanmıştır. Bugün Zero Trust, tek bir ürün değil; kurumsal mimariyi, iş süreçlerini ve güvenlik kültürünü kapsayan bütüncül bir dönüşüm olarak kabul edilmektedir.
Geleneksel Güvenlik ile Zero Trust Arasındaki Farklar
Geleneksel güvenlik modeli, ağın içine bir kez giren kullanıcıyı veya cihazı otomatik olarak güvenilir kabul eder. Oysa Zero Trust, her erişim talebini kullanıcı kimliği, cihaz sağlığı ve istek bağlamı gibi çoklu sinyallere dayalı olarak dinamik bir şekilde değerlendirir. Bu fark, aşağıdaki tabloda daha net görülebilir:
| Özellik | Geleneksel (Çevre) Modeli | Zero Trust Mimarisi |
|---|---|---|
| Güven Kriteri | Ağ konumu (şirket içi IP) | Kimlik, cihaz ve bağlam doğrulaması |
| Doğrulama Zamanı | Ağa girişte bir kez | Her erişim talebinde |
| Erişim Kapsamı | Geniş (ağ düzeyinde) | En az yetki (uygulama/kaynak düzeyinde) |
| Görünürlük | Ağ içi genellikle “kara kutu” | Tüm trafiğin sürekli izlenmesi ve loglanması |
| İhlal Durumu | Sınır aşılırsa savunmasız | Yatay hareket kısıtlanır, ihlal sınırlandırılır |
Zero Trust Mimarisi’nin Temel İlkeleri
İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) tarafından yayımlanan sekiz tasarım ilkesi, Zero Trust mimarisinin omurgasını oluşturur:
- Mimarinizi tanıyın: Kullanıcıları, cihazları, hizmetleri ve verileri tanımlayın; kritik varlıkları ve riskleri belirleyin.
- Kimlikleri tanıyın: Her kullanıcı, hizmet ve cihazın benzersiz bir kimliği olmalıdır.
- Davranış ve sağlık durumunu değerlendirin: Kullanıcı davranışları, cihaz ve hizmet sağlığı sürekli ölçülmelidir.
- Politikalarla yetkilendirin: Her erişim talebi, önceden tanımlanmış politikalara göre onaylanmalıdır.
- Her yerde kimlik doğrulama ve yetkilendirme yapın: Kararlar; cihaz konumu, sağlığı ve kullanıcı kimliği gibi çoklu sinyallere dayanmalıdır.
- İzlemeyi kullanıcı, cihaz ve hizmetlere odaklayın: Sürekli izleme, politikalara uyum konusunda güvence sağlar.
- Hiçbir ağa güvenmeyin (kendi ağınız dahil): Tüm iletişim, güvenli taşıma protokolleriyle şifrelenmelidir.
- Politika motorunu merkeze alın: Erişim kararları, dinamik politika motorları tarafından verilmelidir.
Zero Trust’ın Kurumlara Sağladığı Avantajlar
Zero Trust mimarisine geçiş yapan kurumlar, hem iç hem de dış tehditlere karşı önemli kazanımlar elde eder. NIST’e göre ZTA, kullanıcıların konumundan veya cihazın yönetimli olup olmamasından bağımsız olarak kaynaklara güvenli erişim sağlar, hassas verileri korur ve ihlal durumunda saldırganların ağ içinde yayılmasını zorlaştırır. Ayrıca sürekli izleme ve risk tabanlı değerlendirme sayesinde güvenlik ekipleri olaylara daha hızlı müdahale edebilir. Türkiye’deki bir IT hizmet sağlayıcısının deneyimi de bunu doğrulamaktadır: Zero Trust Network Access (ZTNA) geçişi sonrasında VPN kaynaklı darboğazlar ortadan kalkmış, bir kimlik avı girişimi anormal konum ve cihaz sinyalleri sayesinde otomatik olarak engellenmiştir.
Zero Trust Mimarisine Geçiş Adımları
Zero Trust’a geçiş, bir gecede tamamlanacak bir proje değildir; kademeli ve ölçeklenebilir bir yolculuktur. İşte temel adımlar:
- Mevcut durumu ve varlıkları haritalandırın: Tüm kullanıcıları, cihazları, uygulamaları ve veri akışlarını belgeleyin.
- Kimlik ve erişim yönetimini (IAM) güçlendirin: Çok faktörlü kimlik doğrulama (MFA) ve tek oturum açma (SSO) gibi temel kontrolleri devreye alın.
- Mikro segmentasyona geçin: Ağları daha küçük bölümlere ayırarak yatay hareketi kısıtlayın.
- Sürekli izleme ve loglama altyapısını kurun: Kullanıcı, cihaz ve uygulama davranışlarını gerçek zamanlı olarak analiz edin.
- Politika motorunu ve karar noktalarını tanımlayın: Erişim kararlarını merkezi bir politika motoruna bağlayın.
- Kültürel dönüşümü yönetin: “İçeridekiler güvenlidir” alışkanlığını terk ederek güvenliği bir süreç ve mimari olarak benimseyin.
Türkiye’de Zero Trust’ın Durumu
Türkiye’de Zero Trust kavramı teorik olarak bilinmekle birlikte, yaygın ve olgun bir şekilde uygulandığını söylemek güçtür. Uzmanlara göre bunun başlıca nedenleri arasında güvenliğin hâlâ bir “ürün satın alma” meselesi olarak görülmesi, ekonomik kısıtlar algısı, kurum kültürüne yerleşmiş “içeridekine güven” alışkanlığı ve nitelikli uzman eksikliği yer almaktadır. Ancak Zero Trust, bir “lüks” değil; dağıtık çalışma modellerinin ve gelişen tehditlerin kaçınılmaz bir sonucu olarak görülmektedir. Doğru planlama ve kademeli bir yaklaşımla, kurumlar bu dönüşümü kendi hızlarında gerçekleştirebilir.
Sonuç
Zero Trust (Sıfır Güven) mimarisi, dijital çağın karmaşık tehdit ortamında kurumların verilerini ve sistemlerini korumak için tasarlanmış stratejik bir yaklaşımdır. Tek bir üründen ziyade bir felsefe ve mimari bütünü olan Zero Trust, “asla güvenme, her zaman doğrula” ilkesiyle her erişim talebini sürekli olarak denetler. Geleneksel çevre güvenliğinin yetersiz kaldığı günümüzde, Zero Trust’a geçiş yalnızca bir güvenlik tercihi değil, aynı zamanda kurumsal dayanıklılığın temel bir gerekliliğidir.