
Kurumların dijital sınırları artık ofis duvarlarıyla çizilmiyor. Uzaktan çalışma, bulut uygulamaları ve kişisel cihazların iş süreçlerine girmesiyle birlikte her dizüstü bilgisayar, sunucu ve sanal makine birer “uç nokta” haline geldi. Geleneksel antivirüs yazılımları bu yeni gerçekliğe yanıt veremiyor. İşte bu boşluğu EDR (Uç Nokta Algılama ve Yanıt) dolduruyor. Peki, EDR tam olarak nedir ve neden birçok güvenlik ekibi için vazgeçilmez hale geldi?
EDR Nedir?
EDR, uç nokta cihazları sürekli izleyen, şüpheli davranışları kaydeden ve güvenlik ekiplerine müdahale araçları sunan bir güvenlik çözümüdür. Bitdefender’ın tanımına göre EDR, gerçek zamanlı izlemeyle uç nokta verilerini toplar ve bu verileri algılama yetenekleri ile otomatik yanıt eylemleriyle birleştirir. Kaspersky ise EDR’yi, bilgisayar iş istasyonlarında ve diğer uç noktalarda tehdit içeren bilgileri sürekli kontrol eden ve güvenlik ihlallerini gerçek zamanlı olarak tanımlayan araçlar kategorisi olarak açıklar.
Kısacası EDR, bir uç noktada “ne oldu?” sorusuna yanıt verir. Ardından “şimdi ne yapmalıyım?” sorusuna somut araçlarla karşılık verir.
EDR Antivirüsten Nasıl Ayrılır?
Bu ayrımı anlamak kritik önemdedir. Çünkü birçok kurum “antivirüsümüz var” diyerek EDR ihtiyacını erteler.
Antivirüs yazılımları büyük ölçüde bilinen kötü dosyaları engellemeye odaklanır. Dosyanın imzasına veya hash değerine bakar. Eğer dosya veritabanında yoksa, antivirüs onu geçirir. Oysa modern saldırılar tam da bu boşluğu hedefler. SolarWinds vakasında olduğu gibi, saldırganlar meşru bir yazılım güncellemesinin içine zararlı kod yerleştirdiğinde hiçbir antivirüs motoru alarm vermedi.
EDR ise dosyanın kimliğine değil, davranışına bakar. Süreç ağacını, kayıt defteri değişikliklerini, ağ bağlantılarını ve bellek enjeksiyonlarını izler. Dolayısıyla daha önce hiç görülmemiş bir saldırıyı bile davranış kalıbı üzerinden yakalayabilir. Bu nedenle EDR, antivirüsün yerini almaz; onun ötesine geçen bir görünürlük katmanı ekler.
EDR Nasıl Çalışır? Üç Temel Bileşen
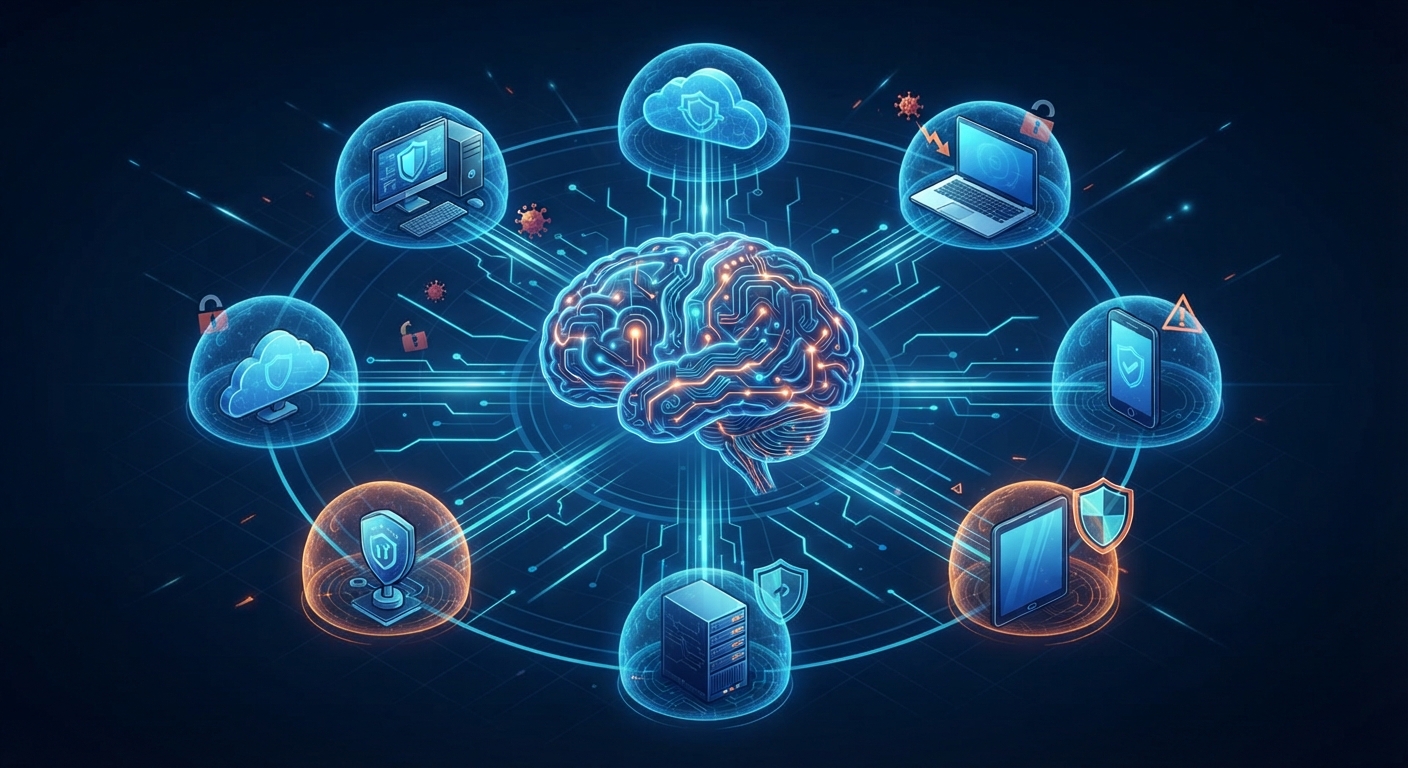
Bir EDR platformu genellikle üç katmandan oluşur.
İlk olarak, her uç noktaya hafif bir ajan (sensör) kurulur. Bu ajan, işletim sisteminin çekirdeğine yerleşir ve süreç başlatmalarını, dosya değişikliklerini, ağ bağlantılarını ve komut satırı argümanlarını gerçek zamanlı olarak kaydeder. Ajan, adeta bir uçuş kayıt cihazı gibi sürekli veri akıtır.
Ardından, bu veri akışı merkezi bir yönetim konsoluna ulaşır. Konsol, bulutta veya kurum içinde barınabilir. Görevi, binlerce uç noktadan gelen telemetriyi tek bir yerde toplamaktır.
Son olarak, analiz ve yanıt motoru devreye girer. Bu motor; davranış analizi, makine öğrenmesi ve tehdit istihbaratı beslemelerini kullanarak veriyi inceler. Örneğin, bir Word sürecinin PowerShell başlatması ve bilinmeyen bir IP’ye bağlanması gibi zincirleme davranışlar risk eşiğini aşarsa uyarı üretilir. Analistler bu noktadan sonra doğrudan konsoldan müdahale edebilir: cihazı ağdan izole edebilir, zararlı süreci durdurabilir veya bir dosyayı karantinaya alabilir.
EDR’in Sağladığı Avantajlar
EDR’in en büyük katkısı geriatif görünürlüktür. Geleneksel araçlar yalnızca “engellendi” veya “engellenmedi” bilgisini verirken, EDR olayın nasıl geliştiğini adım adım gösterir. Bu da kök neden analizini hızlandırır. Ayrıca EDR, 30 ila 90 günlük ham telemetri saklayabildiği için geriye dönük sorgulama imkânı tanır. Yeni bir tehdit göstergesi ortaya çıktığında ekipler, aynı davranışın filoda daha önce çalışıp çalışmadığını kontrol edebilir. Öte yandan otomatik yanıt eylemleri, saldırganların ağ içinde yatay hareket etmesini zorlaştırır. Bunun yanı sıra EDR, uyumluluk denetimleri için de somut kayıtlar üretir.
EDR’in Sınırlamaları ve Zorlukları
EDR güçlü bir araç olsa da “kur ve unut” bir çözüm değildir. İlk zorluk, kapsama alanıdır. “EDR’imiz var” ifadesi çoğu zaman “ajan kurulu” anlamına gelir; ancak bu, tüm cihazların gerçekten izlendiği anlamına gelmez. Sunucuların bir kısmında ajan eksikse veya düşük modda çalışıyorsa, kontrol paneli sağlıklı görünse bile kör noktalar kalır. İkinci zorluk, uyarı yorgunluğudur. Yanlış yapılandırılmış bir EDR, binlerce anlamsız uyarı üretebilir. Üçüncü zorluk ise insan faktörüdür. EDR’in ürettiği uyarıları inceleyecek ve yanıt verecek yetkin bir ekip yoksa, platformun değeri büyük ölçüde boşa gider.
KOBİ’ler İçin EDR: Neden Artık Ertelenemez?
KOBİ’ler uzun süre “hedef değiliz” varsayımıyla hareket etti. Ancak 2025 verileri bu varsayımı çürütüyor. KOBİ’lere yönelik siber saldırılar 2025’te %70 arttı ve KOBİ’ler tüm başarılı veri ihlallerinin %43’ünü oluşturdu. Dahası, 2025 Verizon DBIR raporuna göre KOBİ’lerdeki ihlallerin %88’i fidye yazılımı içeriyor; bu oran büyük şirketlerdeki %39’un iki katından fazla.
EDR’in bu tablodaki etkisi somut. 2025 verilerine göre EDR kullanan KOBİ’ler, tehditleri %85 daha hızlı kontrol altına aldı ve ortalama tehdit kalma süresi 287 günden 43 güne düştü. Bu nedenle KOBİ’ler için doğru soru “EDR’e ihtiyacım var mı?” değil, “hangi modelle başlamalıyım?” olmalıdır. Kendi güvenlik ekibi sınırlı olan KOBİ’ler için MDR (Yönetilen Algılama ve Yanıt) hizmetiyle birleştirilmiş bir EDR çözümü, büyük ölçekli bir SOC yatırımı yapmadan bu görünürlüğü elde etmenin en pratik yoludur.
Sonuç
EDR (Uç Nokta Algılama ve Yanıt), antivirüsün göremediği davranışsal tehditleri ortaya çıkaran ve güvenlik ekiplerine müdahale araçları sunan temel bir uç nokta güvenlik çözümüdür. Süreç izleme, merkezi telemetri toplama ve analiz motoru sayesinde saldırıların izini sürer. Ancak EDR bir “sihirli değnek” değildir. Doğru kapsama, sürekli ince ayar ve uyarıları takip edecek bir süreç gerektirir. Özellikle KOBİ’ler için EDR artık bir lüks değil; artan ve hedef alan saldırılar karşısında kaçınılmaz bir savunma katmanı haline gelmiştir.