
Güvenlik ekipleri artık onlarca farklı araçtan gelen uyarıları tek tek incelemek zorunda kalıyor. Uç noktalar, ağ, bulut, e-posta ve kimlik sistemleri ayrı ayrı sinyaller üretiyor. Ancak bu sinyaller birbiriyle konuşmadığında gerçek tehditler gözden kaçabiliyor. İşte bu noktada XDR (Genişletilmiş Algılama ve Yanıt), dağınık güvenlik katmanlarını tek bir çatı altında birleştiren bir yaklaşım olarak öne çıkıyor.
XDR Nedir?
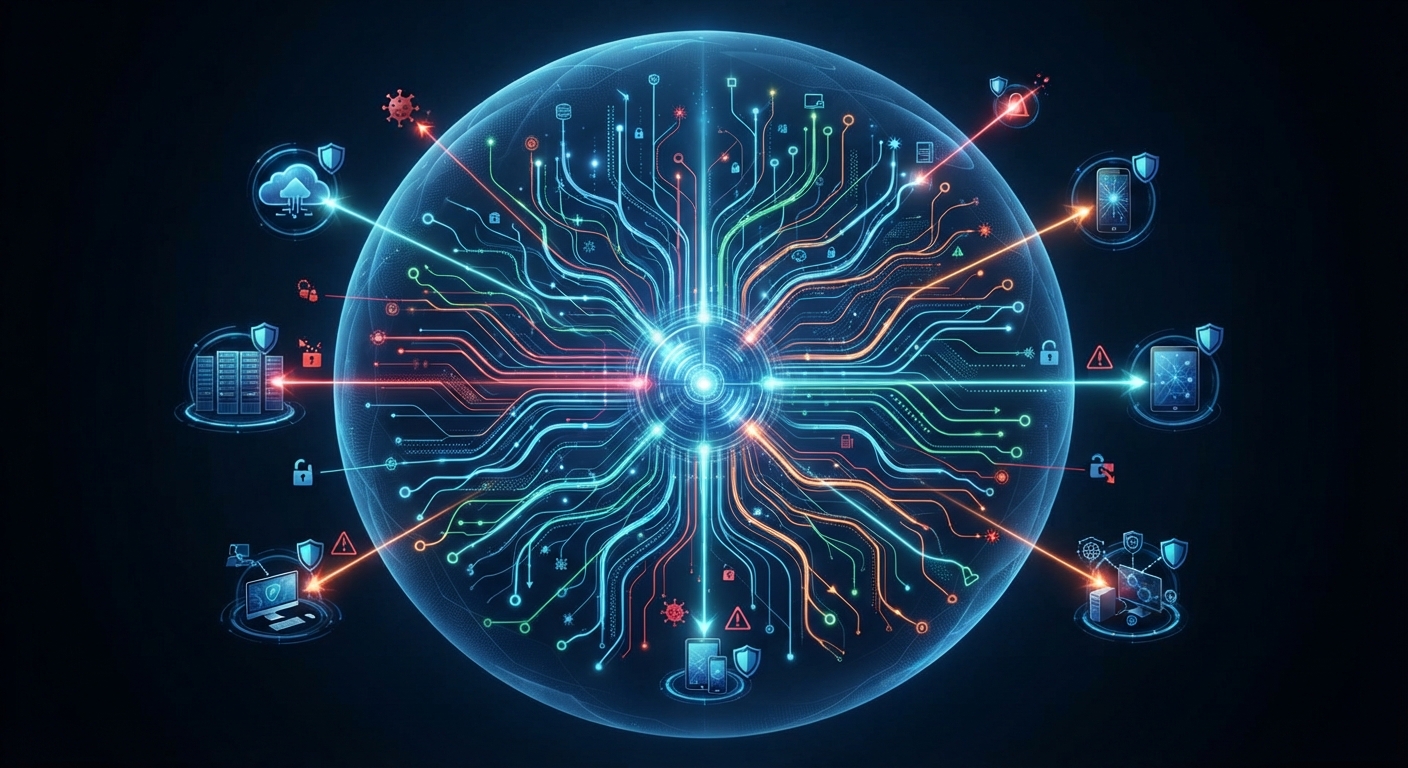
XDR, birden fazla güvenlik katmanından gelen telemetri verisini toplayan, bu veriyi ilişkilendiren ve tehditlere otomatik yanıt veren birleşik bir güvenlik platformudur. Microsoft’un tanımına göre XDR, yapay zeka ve otomasyon kullanarak kuruluşlara gelişmiş siber saldırılara karşı bütünsel bir koruma sunar. Kaspersky ise XDR’ı, uç noktalar, uygulamalar, e-posta, bulut ve ağlar gibi birçok güvenlik katmanından veri toplayıp ilişkilendiren çok katmanlı bir güvenlik teknolojisi olarak tanımlar.
Kısacası XDR, güvenlik ekiplerinin farklı araçlar arasında kaybolmasını engeller. Bunun yerine, tüm ortamdan gelen sinyalleri tek bir ekranda birleştirir. Böylece analistler daha az gürültüyle ve daha fazla bağlamla çalışır.
XDR’in Temel İşlevleri
XDR üç temel adımda değer üretir.
İlk olarak, XDR farklı kaynaklardan gelen veriyi toplar. Bu kaynaklar arasında uç noktalar, ağ trafiği, bulut uygulamaları, e-posta sistemleri ve kimlik platformları yer alır. Toplanan bu veri tek bir platformda normalleştirilir. Dolayısıyla güvenlik ekibi, her aracın kendi paneline ayrı ayrı bakmak zorunda kalmaz.
Ardından, XDR bu veriyi ilişkilendirir. Tek başına zararsız görünen bir olay, başka bir katmandan gelen sinyalle birleştiğinde anlam kazanır. Örneğin, bir kullanıcının kimlik bilgileri ele geçirildiğinde, aynı anda ağda olağan dışı bir hareketlilik başlarsa XDR bu iki sinyali birbirine bağlar. Böylece saldırının gerçek kapsamı ortaya çıkar.
Son olarak, XDR tespit ettiği tehditlere yanıt verir. Bu yanıt bazen otomatik olarak gerçekleşir. Örneğin, şüpheli bir süreç durdurulabilir veya bir kullanıcının oturumu sonlandırılabilir. Böylece saldırganların ağ içinde yayılması engellenir. Ayrıca XDR, analistlere zenginleştirilmiş olay bilgisi sunar. Bu da inceleme süresini kısaltır.
XDR ile EDR ve SIEM Arasındaki Farklar
XDR’ı anlamak için onu EDR ve SIEM ile karşılaştırmak gerekir. Zira bu üç çözüm sıklıkla birbirine karıştırılır.
EDR (Uç Nokta Algılama ve Yanıt) yalnızca uç nokta cihazlara odaklanır. Dizüstü bilgisayarlar, sunucular ve iş istasyonlarındaki süreçleri, dosyaları ve davranışları izler. EDR, uç nokta düzeyinde derin görünürlük sağlar. Ancak ağ, bulut veya kimlik katmanındaki tehditleri göremez.
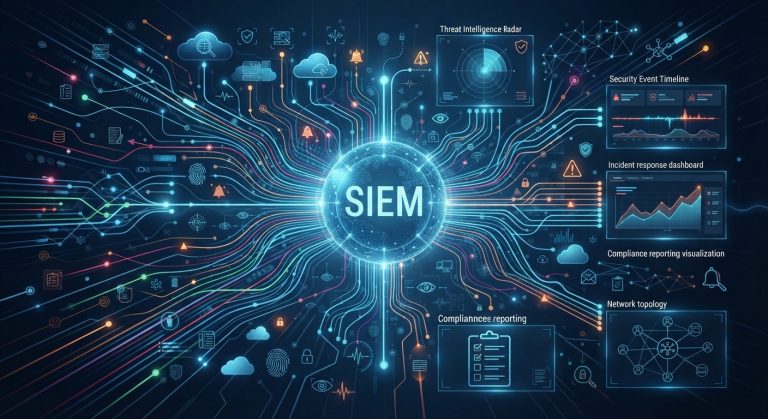
SIEM (Güvenlik Bilgi ve Olay Yönetimi) ise kurum genelindeki tüm logları toplar. Uyumluluk, uzun vadeli saklama ve özel korelasyon kuralları konusunda güçlüdür. Bununla birlikte SIEM’in kurulumu ve bakımı karmaşıktır. Ayrıca yüksek hacimde uyarı üretebilir. Teldat’ın aktardığı verilere göre analistlerin %38’i uyarı yorgunluğu yaşadığını belirtmektedir.
XDR ise EDR’nin derinliğini genişletir ve SIEM’in genişliğini daha akıllı hale getirir. XDR, uç nokta, ağ, bulut, e-posta ve kimlik verilerini tek platformda birleştirir. Üstelik bunu yapay zeka ve otomasyonla destekler. Bu nedenle XDR, “EDR’nin evrimi” olarak da tanımlanır. Öte yandan XDR, SIEM’in yerini tamamen almaz. İkisi tamamlayıcı çözümlerdir. XDR derin ve koordineli savunma sağlarken, SIEM geniş görünürlük ve uzun vadeli analiz sunar.
XDR’in Avantajları
XDR’in en büyük avantajı birleşik görünürlüktür. Farklı katmanlardan gelen sinyaller tek platformda toplandığında, güvenlik ekipleri saldırıları daha hızlı fark eder. Korelasyon sayesinde, düşük öneme sahip görünen uyarılar anlamlı bir tabloya dönüşür. Bu da uyarı yorgunluğunu azaltır. Ayrıca otomasyon, tehditlere makine hızında müdahale imkânı tanır. Böylece saldırganların yatay hareket etmesi zorlaşır. Bunun yanı sıra XDR, güvenlik ekiplerinin daha az araçla daha fazla iş yapmasını sağlar. Dolayısıyla hem zaman hem de maliyet tasarrufu oluşur.
XDR’in Zorlukları ve Sınırlamaları
Her güçlü çözüm gibi XDR’in de dikkat edilmesi gereken yönleri vardır. İlk zorluk, entegrasyon sürecidir. XDR’in tüm katmanlardan veri toplayabilmesi için mevcut güvenlik araçlarıyla uyumlu çalışması gerekir. Bu da başlangıçta teknik çaba gerektirir. İkinci zorluk, otomasyona aşırı güvenmektir. Otomasyon hızlıdır; ancak bağlamdan yoksun kaldığında yanlış yanıtlar üretebilir. Bu nedenle insan denetimi hâlâ kritik önemdedir. Üçüncü zorluk ise XDR’in tek başına bir “sihirli değnek” olmamasıdır. XDR, güvenlik olgunluğu ve doğru süreçlerle birlikte anlam kazanır.
KOBİ’ler İçin XDR: Lüks mü, İhtiyaç mı?
KOBİ’ler sıklıkla “biz hedef değiliz” yanılgısına kapılır. Oysa Kaspersky’nin 2024 raporuna göre KOBİ’ler yılda ortalama 16 siber saldırıyla karşılaşmaktadır. Bu sayı, büyük şirketlerin maruz kaldığı 18 saldırıya oldukça yakındır. Üstelik KOBİ’ler, tedarik zincirlerinde kritik düğümler olarak görüldüğü için saldırganların hedefindedir.
Bununla birlikte KOBİ’lerin XDR’e geçişte karşılaştığı gerçek engeller vardır. Bunlar arasında bütçe kısıtları, iç uzmanlık eksikliği ve karmaşıklık algısı yer alır. Bu nedenle KOBİ’ler için en uygun yol, ihtiyaç analiziyle başlamaktır. Eğer kurumun kendi güvenlik ekibi sınırlıysa, MXDR (Yönetilen XDR) modeli öne çıkar. Bu modelde XDR platformu, dışarıdan bir hizmet sağlayıcı tarafından izlenir ve yönetilir. Böylece KOBİ’ler, büyük ölçekli bir SOC yatırımı yapmadan XDR’in avantajlarından yararlanabilir.
Sonuç
XDR (Genişletilmiş Algılama ve Yanıt), güvenlik katmanları arasındaki kopukluğu gideren birleşik bir platformdur. Uç nokta, ağ, bulut, e-posta ve kimlik sinyallerini tek çatı altında toplar. Ardından bu sinyalleri ilişkilendirir ve otomatik yanıt mekanizmalarıyla tehditleri kontrol altına alır. XDR, EDR’nin derinliğini genişletir ve SIEM’in genişliğini daha akıllı hale getirir. Ancak XDR bir “kur ve unut” çözümü değildir. Doğru entegrasyon, insan denetimi ve süreç olgunluğu gerektirir. KOBİ’ler için ise XDR artık bir lüks değil, artan tehdit hacmi karşısında kaçınılmaz bir ihtiyaç haline gelmiştir.