
Modern kurumların dijital varlıkları her geçen gün büyüyor. Bulut hizmetleri, uzaktan çalışma ve uç nokta cihazları saldırı yüzeyini genişletiyor. Güvenlik ekipleri artık onlarca farklı sistemdeki etkinliği elle izleyemiyor. İşte bu noktada SIEM (Güvenlik Bilgi ve Olay Yönetimi) devreye giriyor. Peki, SIEM tam olarak nedir ve neden birçok kurum için vazgeçilmez hale geldi?
SIEM Nedir?
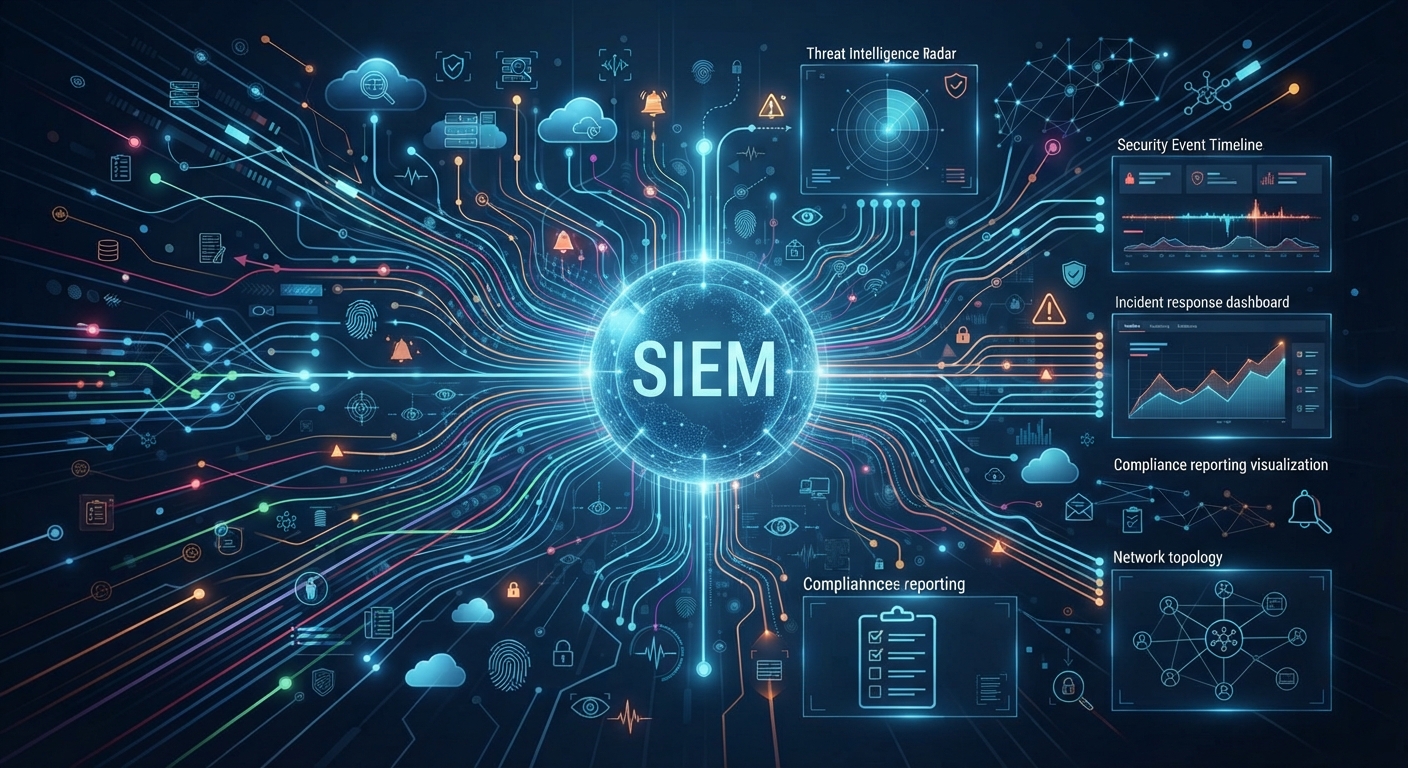
SIEM, bir kuruluşun tüm dijital ortamından güvenlik verisi toplayan, bu veriyi analiz eden ve olası tehditleri ortaya çıkaran bir platformdur. Kısaca, dağınık log kayıtlarını tek bir merkezde birleştirir ve bunları anlamlı güvenlik sinyallerine dönüştürür.
SIEM bir üründür; SOC ise bu ürünü 7/24 izleyen ekiptir. Bu ayrımı akılda tutmak gerekir. Zira bu tek başına koruma sağlamaz. Yalnızca görünürlük üretir. Ürettiği görünürlüğü değere çeviren ise arkasındaki insan gücü ve süreçlerdir.
SIEM’in Temel İşlevleri
Üç ana adımda çalışır. Bu adımlar, ham log verisini eyleme dönüştürülebilir uyarılara çevirir.
1. Log Toplama
SIEM; güvenlik duvarları, sunucular, kimlik sistemleri, uygulamalar ve uç nokta cihazları gibi birçok kaynaktan log verisi toplar. Toplanan bu veriler tek bir platformda birleştirilir. Böylece güvenlik ekibi, farklı sistemlere tek tek bakmak zorunda kalmaz.
2. Korelasyon (İlişkilendirme)
Toplanan veri tek başına yeterli değildir. SIEM, bu verideki desenleri, ilişkileri ve anomalileri arar. Örneğin, gece olağan dışı bir saatte oturum açan bir kullanıcı tek başına şüpheli görünmeyebilir. Ancak aynı kullanıcı kısa süre sonra büyük miktarda hassas dosya indirirse, bu kombinasyon araştırma gerektirir. Korelasyon motoru, tam da bu tür bağlantıları kurar ve SIEM’i basit bir log deposundan akıllı bir güvenlik platformuna dönüştürür.
3. Uyarı Üretme ve Raporlama
SIEM, şüpheli bir etkinlik tespit ettiğinde uyarı oluşturur. Analistler bu uyarıları inceleyerek gerçek bir tehdidin olup olmadığını belirler. Ayrıca SIEM, uyumluluk denetimleri için düzenli raporlar da sunar.
SIEM’in Sağladığı Avantajlar
SIEM’in en büyük katkısı merkezi görünürlüktür. Farklı kaynaklardan gelen loglar tek ekranda toplandığında, güvenlik ekipleri olayları daha hızlı fark eder. Korelasyon sayesinde, tek başına zararsız görünen olaylar bir araya geldiğinde anlam kazanır. Bu da yalnızca dış saldırıları değil, içeriden gelen riskleri de tespit etmeyi kolaylaştırır. Öte yandan SIEM, KVKK gibi düzenlemelerde istenen log ve izleme tedbirlerine uyum konusunda da somut bir altyapı sunar.
SIEM’in Zorlukları ve Sınırlamaları
SIEM güçlü bir araç olsa da kurulumu ve işletmesi kolay değildir. İlk zorluk, ince ayar (tuning) sürecidir. Kurulum sonrası bu süreç haftalar sürebilir. Yapılmazsa sistem binlerce anlamsız uyarı üretir ve “uyarı yorgunluğu” (alert fatigue) ortaya çıkar. İkinci zorluk, 7/24 izleme gereksinimidir. SIEM’in ürettiği uyarıları sürekli takip edecek bir ekip yoksa, platformun değeri büyük ölçüde boşa gider. Üçüncü zorluk ise maliyettir. Lisans ve depolama maliyetleri, veri hacmiyle birlikte hızla artar.
KOBİ’ler İçin SIEM: Gerekli mi, Nasıl Olmalı?
KOBİ’ler için tam ölçekli bir SIEM ve SOC yatırımı çoğu zaman orantısız olabilir. Bu nedenle önce ihtiyaç analizi yapmak gerekir. Eğer kurumun kendi 7/24 izleme ekibi yoksa, SIEM’i satın alıp izlemeyi dışarıdan bir MDR (Yönetilen Tespit ve Müdahale) hizmetiyle birleştirmek daha hızlı ve uygun maliyetli bir yol olabilir. Öte yandan, yalnızca temel görünürlük hedefleniyorsa, bulut tabanlı hafif bir SIEM çözümüyle başlamak da mümkündür. Önemli olan, her şeyi loglamaya çalışmak yerine riskli alanlara odaklanmaktır.
Sonuç
SIEM (Güvenlik Bilgi ve Olay Yönetimi), dijital ortamdaki dağınık güvenlik verisini tek merkezde toplayan, ilişkilendiren ve uyarıya dönüştüren temel bir platformdur. Log toplama, korelasyon ve raporlama işlevleriyle güvenlik ekiplerine görünürlük kazandırır. Ancak SIEM bir “kur ve unut” çözümü değildir. Doğru yapılandırma, sürekli ince ayar ve uyarıları takip edecek bir süreç gerektirir. Kurumlar bu gerçeği göz önünde bulundurarak ve kendi olgunluk seviyelerine uygun bir model seçerek SIEM’den gerçek değer elde edebilir.